
Domain Controller üzerinde oluşmayan SYSVOL ve Netlogon paylaşımlarını Active Directory Upgrade projelerinde çokça karşılaşılaşmaktayız. Aynı durum, Active Directory Upgrade projelerinden bağımsız olarak mevcut etki alanına yeni eklenen bir Domain Controller içinde geçerli. Peki ama nedir bu SYSVOL ve Netlogon paylaşımları ve neden oluşmamakta.
SYSVOL ve Netlogon paylaşımları Nedir?
SYSVOL ve Netlogon paylaşımları Active Directory Dizin hizmetinin önemli bir bileşenidir. SYSVOL ve Netlogon Klasörü etki alanı içinde bulunan bütün etki alanı denetleyicilerin de paylaşılır ve bu paylaşımlar içinde de ilke ve oturum açma komut dosyaları etki alanı üyelerine teslim edilir.
Her bir etki alanı nesnesi (kullanıcı yada bilgisayar yada kimlik doğrulayan bir başka nesne) oturum açma işlemleri için bu klasörlere bağımlıdır. Bir etki alanı içinde bulunan yada etki alanına yeni eklenen bir Domain Controller üzerinde bu paylaşımların olmasını bekleriz. Eğer bu paylaşımlar yok ise SYSVOL ve Netlogon Klasörüne sahip olmayan her bir domain controller etki alanı içinde görevini gerçekleştiremez.

netlogon and sysvol sharing
Etki alanı içinde görevini gerçekleştiremeyen bir Domain Controller, kullanıcıların kimlik doğrulamalarını gerçekleştiremez, etki alanı içinde bulunan Group Policy ‘leri dağıtamaz, uygulayamaz, Etki Alanı Upgrade projelerinde FSMO Rol olarak bilinen etki alanı domain controller rollerinde aktif rol alamaz.
Aslında, Etki alanı içinde Domain Controller OU içinde bir Domain Controller olarak görünürler ama aslında üye bir sunucudan farkları yoktur. Bu sebepten ötürü etki alanı içinde bulunan bir Domain Controller üzerinde SYSVOL ve Netlogon paylaşım klasörlerinin olması zorunludur.
SYSVOL ve Netlogon paylaşımları Neden oluşmaz?
Domain Controller üzerinde ki SYSVOL ve Netlogon paylaşım klasörlerinin önemini öğrendik. Bu klasörler olmazsa eğer Domain Controller sandığımız sunucunun aslında etki alanı içinde üye bir sunucudan farklı olmadığını artık biliyoruz.
Bir domain controller için SYSVOL ve Netlogon paylaşım klasörleri bu kadar önemli durumdayken neden oluşmaz, nasıl kaybolur bunları cevaplayalım. Aslında bu sorunun tek bir cevabı yoktur ve bu problem eski zamanlardan beri de yaşanmaktadır.
SYSVOL ve Netlogon paylaşım klasörleri neden kaybolur yada neden oluşmaz sorusuna cevap vermeden önce SYSVOL ve Netlogon paylaşım klasörlerinin mimarisine bakalım ve bu inceleme ile zaten cevbı da vermiş olacağız.
SYSVOL ve Netlogon paylaşım klasörleri Windows Server 2012 işletim sistemlerine kadar (FRS) File Replication Services üzerinden eşitleme yapılıyordu. Windows Server 2012 R2 ve sonrasında ise (DFRS) Distributed File System Replication servisi üzerinden eşitleme yapmaya bağladı.

FRS to DFRS Services
Yukarıda paylaşmış olduğum güncel işletim sistemine sahip Domain Controller üzerinde göreceğiniz gibi File Replication Services artık kullanılmıyor ve durdurulmuş durumda ve çalışmayacak. Açıklama kısmında yazmış olduğu gibi FRS servisi daha yeni bir servis olan DFRS servisi tarafından kullanılmakta. Çalışan servislere bakarsanız yukarılarda DFRS servisinin çalışır durumda olduğunu görebileceksiniz.

Domain Sysvol Policies
Eskiden FRS servisi şimdilerde ise DFRS servisi bir Domain Controller üzerinde bulunan SYSVOL ve Netlogon paylaşım klasörlerini kendi aralarında sürekli olarak eşitler ve çoğaltır. Yukarıda paylaşmış olduğum ekran görüntüsü içinde görüleceği gibi aynı etki alanı içinde bulunan iki farklı Domain Controller sunucusu sahip olduğu Sysvol Policies klasörleri görülmekte ve bu klasörler eş zamanlı olarak bir-birleri ile paylaşılmakta ve eşitlenmektedir.
Bir Domain Controller sunucusu üzerinde yapılan bir değişiklik eş zamanlı olarak diğer domain controller sunucusuna eskiden FRS şimdi ise DFRS servisi tarafından eşitlenir ve paylaşılır.
SYSVOL ve Netlogon paylaşım klasörleri NTFS mimarisine sahiptir ve çoğaltma özelliği ile eşitlenmektedir. Bu özelliğini unutmayalım ve SYSVOL ve Netlogon paylaşımları Neden kaybolur? sorusunu bir kez daha soralım.
SYSVOL ve Netlogon paylaşım klasörleri sürekli olarak çoğaltıldığı için aşağıda ki nedenlerden ötürü çoğaltma ve eşitleme işlemleri probleme uğramaktadır.
- doğru yapılandırılmamış Anti Virus yazılımları bunu bir saldırı olarak algılar
- Firewall üzerinde tanımlanmayan izinler bu eşitlemeleri engeller
- SYSVOL ve Netlogon paylaşım klasörleri C:\Windows altında barınır ve bu dizin üzerinde yanlış yapılandırılan NTFS izinleri eşitlemeyi engeller
- Paylaşımlar üzerinde yanlış yapılan ACL izinleri eşitlemeyi engeller.
- aklıma başka bir neden gelmiyor bunlar şimdilik yeterli :)
Yukarıda ki nedenlerden ötürü eşitlenmeyen her bir domain controller sunucusu aslında etki alanı içinde bulunan diğer üye sunuculardan farksızdır, ayrıcalığa sahip değildir.
SYSVOL / Netlogon Restore (DFS Replication) işlemi nasıl yapılır?
Bir Domain Controller sunucusu üzerinde SYSVOL ve Netlogon paylaşım klasörleri yok ise eğer o Domain Controller ‘in görevlerini yapamadığını bilmekteyiz. Problemli olan Domain Controller üzerinde yani SYSVOL ve Netlogon paylaşım klasörleri bulunmayan Domain Controller üzerinde bu problemleri gidermemiz gerekmektedir.
Düzeltme işlemlerine başlamadan önce SYSVOL ve Netlogon paylaşımları Neden oluşmaz bölümünde paylaşılan nedenleri ortadan kaldırmalı, öncelikli düzeltme işlemlerini bu maddelerde aramalısınız. Belki de o bölümde ki işlemleri yaptıktan sonra bu bölümde bahsedilen işlemleri yapmadan da problemi çözebilirsiniz.
SYSVOL ve Netlogon paylaşımları Neden oluşmaz maddelerini incelediniz, burada ki etkenleri ortadan kaldırdınız ve SYSVOL ve Netlogon paylaşım klasörleri gelmedi. Mevcut etki alanı yapınızında içinde bulunan etki alanı denetleyicilerinin de Windows Server 2012 R2 ve üzeri olduğunu düşünerek işlemlere başlayalım.
Yapılacak olan işlem authoritative ve non-authoritative synchronization işlemleridir ve DFRS mimarisi için paylaşılmıştır. Eski mimariler de yani FRS alt yapısını kullılan etki alanlarında bu işlem Bur Flags olarak bilinen ve register değerlerinin D2 yada D4 dönüşümleri sonrası yapılan işlemin güncellenmiş halidir ve bu problem çok eski zamanlardan beri yaşanılan problemlerdir, ona dikkat çekmek istedim.
Artık bu D2 ve D4 yöntemleri kullanılmıyor ki güncel sistemler yani Windows Server 2012 ‘den sonraki bütün etki alanı mimarileri DFS Replication kullanmaktadır.
SYSVOL / Netlogon Restore işlemleri authoritative ve non-authoritative synchronization olmak üzere iki farklı yöntem ile yapılmaktadır. şimdi bu iki yöntem arasında ki farka bakalım.
Authoritative ve Non-Authoritative Restore Nedir?
Windows Server 2012 ve öncesinde kullanmış olduğumuz File Replication altyapılarında da Windows Server 2012 R2 ve sonrasında kullanmış olduğumuz DFS Replication altyapılarında da Authoritative ve Non-Authoritative Restore işlemleri yapılmaktaydı.
Peki ama bu Authoritative ve Non-Authoritative Restore nedir, aralarında ki fark nedir hangi yöntemi tercih etmeliyiz sorularına cevap verelim.
Non-Authoritative Restore Nedir?
Non-Authoritative Restore işlemini nedir ve niçin tercih etmeliyiz bu soruya cevap verelim. Etki alanı içinde birden fazla domain controller sunucusu var ve bu etki alanı içinde bulunan bir yada birden fazla domain controller sunucusu üzerinde SYSVOL ve Netlogon paylaşımları bulunmamakta yada güncel değil.
Eğer, etki alanı içinde bulunan domain controller sayısı /2 +1 kuralına bağlı olarak sağlıklı domain controller sayısı daha fazla ise ve bu kurala ek olarak sağlıklı olan domain controller sunucuları da kendi aralarında sağlıklı eşitleme yapıyorsa non-Authoritative Restore yöntemini tercih etmeliyiz.
Örnek senaryoda, 5 Tane Domain Controller sunucusu var ve 3 tanesi sağlıklı ve 2 tane sağlıksız durumda. Bu ortam da non-Authoritative Restore yöntemini gerçekleştirmemiz gerekmektedir.
Non-Authoritative Restore Nasıl Yapılır?
Etki alanı içinde bulunan bütün domain controller sunucuları üzerinde msDFSR-Enabled distinguished name özelliğini True ‘den FALSE olarak değiştirmemiz gerekmektedir.
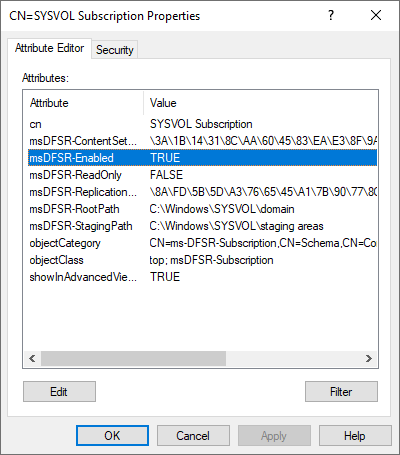
SYSVOL Subscription Properties
Yukarıda göstermiş olduğum Distinguished name ‘e aşağıda ki yolu takip ederek ulaşabilirsiniz.
Gerekli değişiklikleri yaptıktan sonra Active Directory Site and Services yönetiminden etki alanı içinde bulunan bütün domain controller sunucularını eşitleyeceksiniz ve sonrasında aşağıda ki komutu çalıştıracaksınız.
DFSRDIAG POLLAD
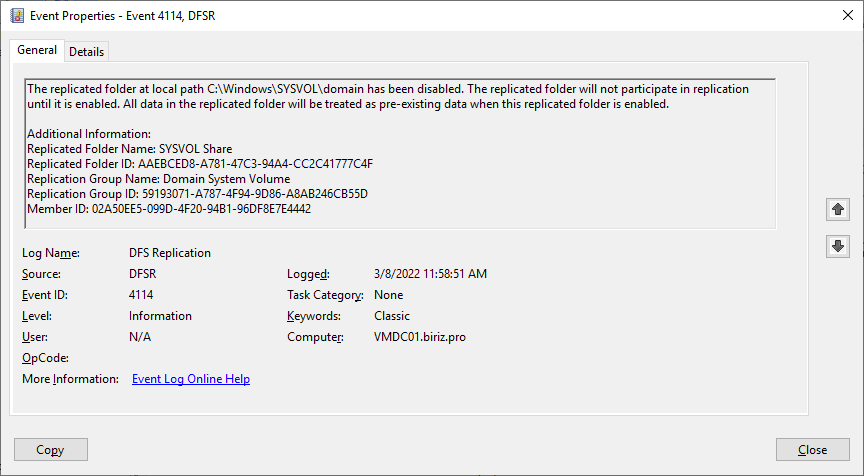
Event ID 4114 DFSR
Bütün etki alanı sunucuları üzerinde Event ID 4114 DFSR olay günlüğünün oluşmasını bekleyeceksiniz.
Bütün domain controller sunucuları üzerinde FALSE olarak değiştirmiş olduğumuz msDFSR-Enabled distinguished name özelliğini bu sefer FALSE ‘den TRUE olarak değiştiriyoruz ve tekrardan Active Directory Replication işlemlerini başlatıyoruz ve aşağıda ki komutu tekrar çalıştırıyoruz.
DFSRDIAG POLLAD
Domain Controller üzerinde Event ID 4614 ve 4604 olay günlükleri oluştuğu zaman Non-Authoritative Restore işleminin başarılı bir şekilde gerçekleştirildiğini görebileceksiniz. Non-Authoritative Restore işlemi Windows Server 2012 R2 öncesinde D2 Bur Flags registry kayıt dosyası ile yapılmaktaydı.
Authoritative Restore Nedir?
Non-Authoritative Restore işlemi bir çok etki alanı ortamlarında ki problemi çözmek için yeterlidir. Fakat problem biraz daha büyük ise Authoritative Restore işlemi kaçınılmazdır ve biraz daha meşakkatlidir.
Authoritative Restore nedir, niçin tercih etmeliyiz, non-Authoritative Restore işlemine göre farkı nedir bunu açıklayalım.
Etki alanı içinde bir önce ki senaryomuz da olduğu gibi 5 tane Domain Controller olsun ve bu domain controller sunucularının her birisi de farklı zamanlarda eşitlenmiş, Sysvol ve Netlogon klasörlerinin farklı sürümlerine sahip olduğunu düşünelim. 15 dk dan fazla gecikme kabul görmemektedir. Bu kuralı unutmayalım. yada mevcut domain controller sunucuları üzerinde SYSVOL ve Netlogon paylaşım klasörlerinin hiç oluşmadığını düşünelim.
işte bu senaryo da Non-Authoritative Restore işlemleri geçersiz olacak ve Authoritative Restore işlemi tercih edilecektir.
Authoritative Restore Nasıl Yapılır?
Authoritative Restore işlemini yapmak için öncelikle bütün domain controller sunucuları üzerinde DFS Replication service durdurulmalı ve sonrasında el-ile başlatılmak üzere değiştirilmelidir.
Etki alanı içinde PDC Emulator görevine sahip sunucu üzerinde msDFSR-Enabled ve msDFSR-options distinguished namelerini değiştirmemiz gerekmektedir. Yapılacak olan değişiklikler aşağıda belirtilmiştir.
msDFSR-Enabled=FALSE
msDFSR-options=1
Etki alanı içinde bulunan diğer Domain Controller sunucuları üzerinde ise sadece msDFSR-Enabled=FALSE değer değişikliği yapılmalıdır.
DFS Replication service durdurmuştuk ve el-ile bu servisi başlatıp bütün domain controller sunucuları arasında eşitlemenin tamamlanmasını bekleyeceğiz.
Event ID 4114 DFSR
Bütün domain Controller sunucuları üzerinde Event ID 4114 DFSR olay günlüğünü görmemiz gerekmekte.
Bütün domain controller sunucuları üzerinde FALSE olarak değiştirmiş olduğumuz msDFSR-Enabled distinguished name özelliğini bu sefer FALSE ‘den TRUE olarak değiştiriyoruz ve tekrardan Active Directory Replication işlemlerini başlatıyoruz ve aşağıda ki komutu tekrar çalıştırıyoruz. Bütün domain Controller sunucuları üzerinde eşitleme işleminin başarılı bir şekilde olmasını bekliyoruz.

Event ID 4602 DFSR
Bütün Domain Controller sunucuları PDC Emulator görevine sahip Domain Controller üzerinden Sysvol ve Netlogon klasörlerinin güncel sürümlerini talep etmekte ve bu eşitleme işlemi yapılırken PDC emulator görevine sahip Domain Controller sunucusu üzerinde Event ID 4602 DFSR olay günlüğünün oluşmasını bekleyeceğiz. Diğer Bütün domain Controller sunucuları üzerinde ise Event ID 4114 DFSR olay günlüğünü görmemiz gerekmekte.
Sysvol ve Netlogon klasörlerinin eşitleme işlemleri tamamlandıktan sonra bütün domain controller sunucuları üzerinde yapmış olduğumuz msDFSR-Enabled=TRUE dönüşümünü bu sefer PDC Emulator görevine sahip Domain Controller üzerinde yapıyoruz ve DFRS servisini manuel’den otomatik olarak tekrar değiştiriyoruz.
Bu işlemler sonrasında kayıp olan, oluşmayan yada eski kalan Sysvol ve Netlogon klasörleri etki alanı içinde bulunan bütün Domain Controller sunucularında güncellenmiş olacaktır.
Authoritative Restore işlemi Windows Server 2012 R2 öncesinde D4 Bur Flags registry kayıt dosyası ile yapılmaktaydı. Authoritative Restore işlemini yapabilmek için etki alanı içinde en az bir tane sağlıklı DC olması gerekmektedir ki bu DC ‘nin de PDC Emulator görevine sahip olması gerekmektedir. Eğer PDC Emulator görevine sahip DC güncel ve sağlıklı Sysvol ve Netlogon klasörlerine sahip değilse daha büyük bir problemimiz var demektir ki bu durumda zaten Active Directory Forest Recovery işlemlerinin yapılması gerekmekte, PDC Emulator görevine sahip sunucu üzerine Active Directory Forest Recovery işlemi yapıldıktan sonra Authoritative Restore işlemi yapılmaktadır.
Active Directory Forest Recovery işleminin yapılmış olduğu etki alanı mimarilerinde non-Authoritative Restore işlemi genellikle başarısız olmakta ve Active Directory Forest Recovery işlemi yapıldıysa Authoritative Restore işlemi önerilmektedir.
non-Authoritative ve Authoritative Restore işlemleri nasıl yapılır, niçin yapılır, etki alanı içinde bulunan domain controller sunucuları üzerinde ki Sysvol ve Netlogon klasörleri ve paylaşımları niçin önemlidir, bunları açıklamaya çalıştık. Bu karmaşık problem çözme işlemlerini yapmamak için SYSVOL ve Netlogon paylaşımları Neden oluşmaz bölümünde bahsetmiş olduğumuz maddeleri incelemenizi bu hatalara sahip olmamak için bu nedenleri ortadan kaldırmanızı önermekteyiz.
Kaynak: https://docs.microsoft.com/en-US/troubleshoot/windows-server/group-policy/force-authoritative-non-authoritative-synchronization























