

Hyper-V Server Guarded Fabric Mimarisi makalemizde sanallaştırma platformlarının sahip olduğu güvenlik zafiyetlerinden ve alınması zorunlu olan güvenlik önlemlerinden bahsettik. İkinci makalemiz de Windows Server 2016 işletim sisteminin yeni rolü Hyper-V Server Host Guardian Service ile tanıştık ve bu rol için tasarım örnekleriniz sizlere paylaşmıştık.
Bu makalemiz de ise Host Guardian Service Rolünün ESAE Forest içine kurulumunu paylaşacağız.
ESAE Forest Nedir ?
ESAE forest tasarımı, uygulama bağımlılığının olmadığı ve belirli amaçlar için kullanılan Active Directory Forest kurulumları için tercih edilmektedir. Kullanıcı, uygulama ve yönetici hesaplarının ayrıştırılması ihtiyacında gündeme gelir ve güvenlik ve süreklilik ihtiyaçları için tercih edilmektedir.
Host Guardian Service Rolünün ESAE Forest içine kurulmasını önermemizde ki neden ESAE Forest kurulumu sonrası bı Forest sadece Host Guardian Service Rolünü çalıştıran bir forest olacaktır.
Bu forest içinde Exchange Server, SCCM server gibi uygulamalar barınmayacaktır. Bu uygulamalar yüklenmediği için bağımlılıklar ortadan kalkacak ve Host Guardian Service rolü daha güvenli ve hizmet kesintisi en az seviyede çalışacaktır.

ESAE Forest for Host Guardian Service
Hyper-V Server ile ilk tanışmış olan uzmanlar Hyper-V 1.0 sürümünde önerilen kurulum modelinin ESAE forest olduğunu hatırlayacaklardır. ESAE forest kurulum modeli sonrasında Host Guardian Service rolü, Active Directory Forest upgrade projelerinde, bakım çalışmalarından etkilenmeyecektir. Shielded VM olarak adlandırılan sanal sunucuların bu çalışmadan etkilenme riski daha az olacaktır.
Aslında ESAE Forest tasarım modeli ile kesinti sürelerini en az seviyeye ve Active Directory Forest yapısına bağımlılığı en az seviyeye indirmeyi hedeflemekteyiz.
Host Guardian Service Kurulumu
Yukarıda risklerden bahsettik ve Host Guardian Service Kurulumu yapmaya karar verdik. Makalenin bu bölümünden sonraki adımlar Host Guardian Server rolünün yapılandırması ve mevcut sanal makinelerin Shielded VMs olarak hazırlanmasını kapsamaktadır.
Windows Server 2016 işletim sistemine sahip ve son güncelleştirmeleri almış olan sunucu üzerinde yukarıda ki komutu çalıştırıyoruz ve sonrasında sunucuyu yeniden başlatıyoruz. Bu komut Host Guardian Service kurulumunu gerçekleştirecektir.
Yukarıda ki komut ile hgs.com isminde yeni forest kurulumunu gerçekleştiriyorum. Bu komut Host Guardian Service sunucularını barındıracak olan ESAE Forest kurulumunu gerçekleştirecektir.

Çalıştırmış olduğumuz komutlar hgs.com isminde ESAE Forest kurulumunu gerçekleştirdi ve HG01 isimli sunucunu ESAE Forest içinde Domain Controller olarak yükseltildi.
Kurulumunu yapmış olduğumuz bu etki alanı yeni bir etki alanıdır. Hyper-V Server ve diğer uygulamalarımız mevcut etki alanı içinde çalışmaktadır ve bu etki alanı ESAE Forest olarak tamamen bağımsız bir forest olarak hizmet etmektedir.
Yukarıda paylaşmış olduğum komutlar ile Host Guardian Service rolünün ihtiyaç duymuş olduğu ve HGS Signing Certificate ve HGS Encryption Certicate üretimini gerçekleştiriyoruz.

Host Guardian Service Encryption and Signing Certicate
Komutların üretmiş olduğu sertifikaları yukarıda görmektesiniz. Sertifikaları C:\hgs yolu altında saklıyorum.Bu sertifika Host Guardian Service ile Hyper-V Guarded Host arasında ki güven ilişkisini kuracaktır. Daha önce belirttiğimiz gibi kurulumu Admin trusted attestation modeli ile yapmaktayız. Donanım tabanlı bir güvenlik çözümü uygulamıyoruz.
Oluşturmuş olduğumuz sertifika hakkında bilgi verelim. Sertifika süresinin dolması durumunda Shielded VM üzerinde bir kesintiye neden olmayacaktır. Üretmiş olduğumuz sertifikalar, Shielded VMs ‘lerin ömrü boyunca geçerlilik kazanır. Bu sertifika Host Guardian Service ile Hyper-V Guarded Host sunucularının ilk konuşması sırasında ihtiyaç duyulmaktadır.
Guarded Fabric mimarilerinde self signed certificate veya enterprise certificate authority den sertifika talebinde bulunabiliriz. Ek olarak Hyper-V Guarded Fabric ortamlarında üçüncü firma güvenilen otoritelerden alınan sertifikaları da kullanabilmekteyiz.
Bu makale içinde benim kullanmış olduğum çözüm self-signed sertifika çözümüdür. Diğer seçenekleri ve yapılandırmalar hakkında bilgiyi Obtain certificates for HGS makalesinden temin edebilirsiniz.
Host Guardian Service Yapılandırma
Yeni kurduğumuz ESAE Forest içinde HG01 isimli Domain Controller sunucumuzu Host Guardian Service rolünü etkinleştiriyoruz ve üretmiş olduğumuz sertifikaları kullanması için yapılandırıyoruz.

ESAE Forest Turust Yapılandırması
Live.com isimli etki alanı kurumumuz içinde bulunan kullanıcı, uygulama, Hyper-V Server ve sanal sunucuları barındıran etki alanımız. Hyper-V Server ‘lar bu etki alanı içinde çalışmakta ve henüz Hyper-V Guarded Host olarak dönüşüme uğramadılar. Sanal sunucularımız ise henüz Shielded VM olarak yapılmadı.
Hgs.com isimli etki alanı içindeyse sadeceHost Guardian Service rolü yüklü bulunan HG01 isimli sunucumuz var ve bu sunucu aynı zamanda etki alanı içinde Domain Controller sunucusu olarak çalışmakta.
Bu iki etki alanının bir-birleri arasında Active Directory Turst ilişkisinin kurulabilmesi için DNS yapılandırılmasını gerçekleştiriyorum.
Yeni kurmuş olduğumuz ESAE Forest ile kuruluşumuzun mevcut Forest ‘i arasında Active Directory Forest ilişkisini kurmak için yukarıda ki komutu çalıştırıyorum.
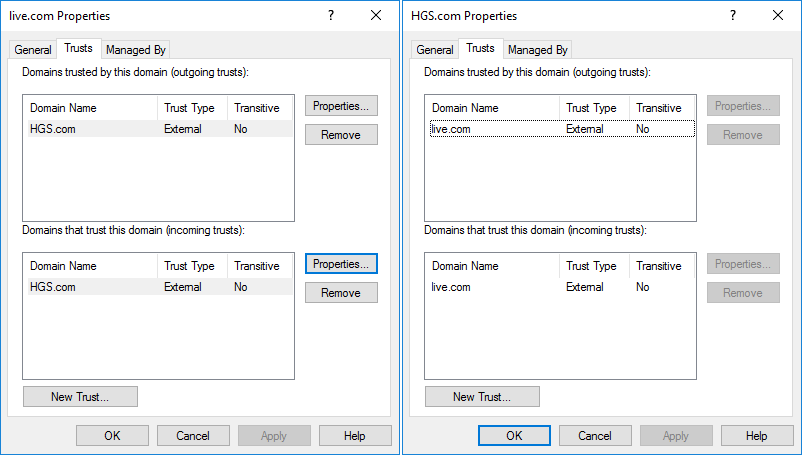
Active Directory Domain and Trust
Live.com ile hgs.com arasında güven ilişkisi sağlanmış durumda. Active Directory Domain and Trust yönetim arayüzünden bu güven ilişkisini doğruladık.

Hyper-V Guarded Host Group
Kuruluşumuzun mevcut etki alanı üzerinde Active Directory Security Group ihtiyacımız bulunmakta. Guarded Hosts isminde bir grup oluşturyorum ve kuruluşumuz içinde bulunan Hyper-V Server ‘ları bu grubun üyesi yapıyorum.

Get-Ad Group
Live.com içinde oluşturulan Guarded Hosts grubunun SID bilgisini öğreniyoruz. Guarded Hosts SID bilgisi bizler için önemli bir sonraki komutta bu SID bilgisini kullanacağız.
ESAE Forest olan Hgs.com etki alanı içinde Guarded Hosts SID bilgisini HgsAttestationHostGroup bilgisi olarak Host Guardian Service üzerine tanıtıyoruz.
Yukarıda ki komut live.com içinde bulunan sunuculara Host Guardian Service rolü yüklendi.
Komut içeriğine dikkat ederseniz eğer eş zamanlı olarak Hyper-V Server ve Host Guardian Service rolleri yüklenmektedir. Bu komut yeni yapılandırılan bir Windows Server 2016 için kullanılmaktadır.
Mevcut yapınız içinde Hyper-V Server ‘larınızı Guarded Host olarak dönüştürmek isterseniz Hyper-V bölümünü silmeniz yeterlidir.
Host Guardian Client Yapılandırılması
Host Guardian Service Yapılandırılması tamamlandı. hgs.com isimli ESAE Forest içinde bulunan HG01 isimli sunucumuz etki lanı içinde Domain Controller sunucusu ve Host Guardian Service olarak hizmet etmek üzere hazır durumda.

Hgs Client Configuration
Yukarıda ki komut live.com içinde bulunan Hyper-V Server sunucularımızı ve hgs.com içinde bulunan Host Guardian Service için Hyper-V Guarded Host olacak şekilde ayarlamaktadır.
Bu komut sonrası Hyper-V Server ‘lar Hyper-V Guarded Host olarak dönüşeceklerdir.
Bu komut çalıştırılmadan önce bilinmesi gerekli olan en önemli konu iki etki alanı arasında ki güven ilişkisinin, isim sorgulamasının ve karşılıklı iletişimin herhangi bir probleme uğramamasıdır.
Kuruluş etki alanı olan live.com içinde bulunan Hyper-V Guarded Host üzerinde c dizini altında hgs isminde bir klasör oluşturuyoruz ve yukarıda ki komutu çalıştırıyoruz.
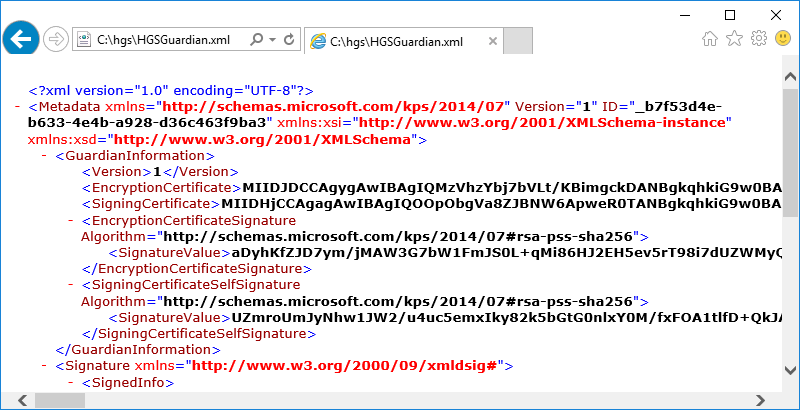
Host Guardian Services Configuration File
Çalıştırmış olduğumuz komut içinde bulunan OutFile paremetresi Host Guardian Service ile iletişim kuruyor ve Host Guardian Service üzerinde bulunan bilgileri kontrol ediyor.
Kontrol etmiş olduğu parametreler EncryptionCertificate ve SigningCertificate bilgileridir.
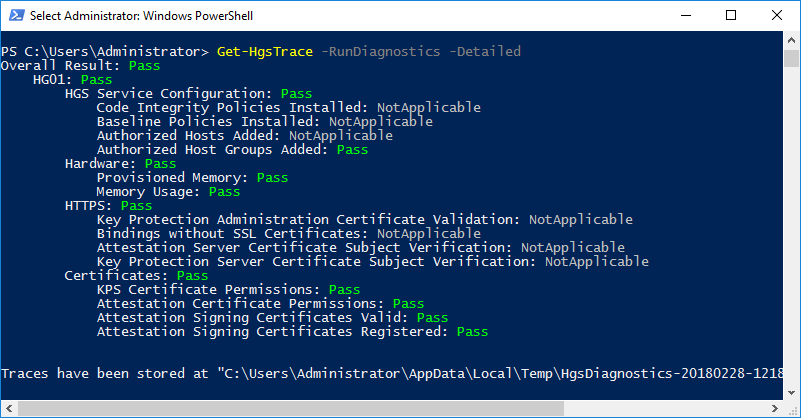
HGS Diagnostics
Bu işlemlerden sonra live.com içinde bulunan Hyper-V Servler ‘lar hgs.com içinde bulunan hg01 isimli Host Guardian Service sunucusunun Hyper-V Guarded Sunucusu olarak çalışmak üzere hazırlanmış durumdadır.
Son olarak kullanacak olduğumuz komut Hyper-V Guarded Host ve Host Guardian Service arasında ki iletişimi ve yapmış olduğumuz ayarların kontrollerini gerçekleştirmek.
Bütün testler başarılı olduktan sonra Hyper-V Guarded Host üzerinde çalışan sanal sunucuları Shielded VM olarak dönüştürme sürecine başlayabiliriz. Sanal sunucuları Hyper-V Guarded Host üzerinde Shielded VM olarak dönüştürmezsek bu bölüme kadar yapmış olduğumuz işlemlerden hiç bir fiziksel ve sanal sunucu etkilenmeyecektir.
Bu bölüme kadar Hyper-V Guarded Fabric Mimarisi hakkında bilgiler paylaştık ve sanallaştırma alt yapımızın hazırlıklarını gerçekleştirdik. Son dokunuşu, Shielded VM dönüşüm işlemleri için çalışmalarım devam etmektedir.























